
Milyonlarca saldırı girişimi! 10 ülkede devlet siteleri kapatıldı!
İnternet sitelerinin altyapısında yaygın olarak kullanılan PHP programlama dilinde ortaya çıkarılan iki kritik güvenlik açığı, dünya genelinde siber güvenlik alarmına yol açtı. Milyonlarca istismar girişiminin bildirildiği süreçte 10 ülkede kamu kurumları ve çeşitli dijital hizmetler önlem amacıyla geçici olarak erişime kapatılırken, Türkiye'de de ulusal çapta güvenlik taramaları başlatıldı, işte
İnternet sitelerinin altyapısında yaygın biçimde kullanılan PHP programlama dilinde tespit edilen iki kritik güvenlik açığı, dünya genelinde siber güvenlik önlemlerinin artırılmasına neden oldu. Kamu kurumları, hastaneler, eğitim platformları ve özel şirketler, olası saldırıların önüne geçebilmek için sistemlerini incelemeye aldı.
Reuters'ın 21 ve 22 Ekim tarihli haberlerine göre, güvenlik açıklarının duyurulmasının ardından Avrupa'da çok sayıda internet sitesi ve dijital hizmet geçici olarak erişime kapatıldı. Bazı ülkelerde kamu kurumları, güvenlik güncellemeleri tamamlanıncaya kadar sistemlerini çevrim dışına alma yoluna gitti.
PHP geliştiricileri, 21 Ekim'de iki kritik açığı gidermek amacıyla güvenlik güncellemelerini yayımladı. Ancak güncellemelerin tüm sistemlere uygulanmasının zaman alabilecek olması nedeniyle uluslararası siber güvenlik kuruluşları, risk taşıyan altyapıların kontrol edilmesi ve gerekli önlemlerin vakit kaybetmeden alınması çağrısında bulundu.
TÜRKİYE'DE ULUSAL ÇAPTA SİBER GÜVENLİK TARAMASI BAŞLATILDI
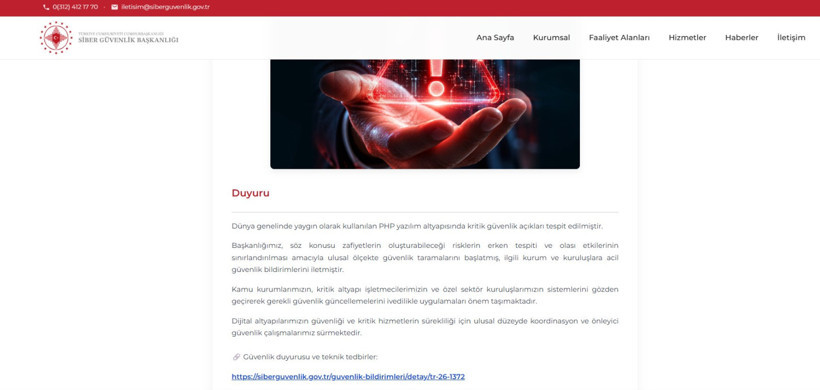
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP altyapısında belirlenen kritik güvenlik açıklarına karşı ulusal ölçekte önleyici güvenlik çalışmalarını devreye soktu.
Başkanlığın 21 Ekim tarihli açıklamasında, başta kamu kurumları olmak üzere Türkiye genelindeki sistemlerde güvenlik taramalarının başlatıldığı bildirildi. Siber Olaylara Müdahale Ekipleri (SOME) İletişim Platformu aracılığıyla kamu kurumlarına, kritik altyapı işletmecilerine ve özel sektör kuruluşlarına acil güvenlik bildirimleri iletildi.
Başkanlık, “PHP2Shell” adı verilen güvenlik açıklarının belirli koşullar altında saldırganlara kullanıcı kimlik doğrulaması olmadan uzaktan kod çalıştırma imkânı tanıyabileceğine dikkat çekti.
Açıklamada, internete açık sistemlerde yetkisiz erişim, veri güvenliğinin ihlal edilmesi ve dijital hizmetlerin sürekliliğinin bozulması gibi risklerin bulunduğu vurgulandı.
Kurum ve kuruluşlardan internete açık bilişim altyapılarını gözden geçirmeleri, yayımlanan güvenlik güncellemelerini yüklemeleri ve gereksiz dış erişimleri sınırlandırmaları istendi. Ayrıca yurt dışından erişim gereksinimi olmayan sistemlerin uluslararası trafiğe kapatılması tavsiye edildi.
Siber Güvenlik Başkanlığı, dijital altyapıların güvenliğini ve kritik hizmetlerin kesintisiz sürdürülmesini sağlamak amacıyla ulusal koordinasyon çalışmalarının devam ettiğini bildirdi. Siber Güvenlik Başkanlığı, "Kamu dijital hizmetleri kesintisiz devam ediyor” açıklamasını yaptı.
HANGİ ÜLKELERDE İNTERNET SİTELERİ KAPATILDI?
Uluslararası haber ajanslarının aktardığı bilgilere göre, güvenlik açığının ortaya çıkmasının ardından Avrupa'daki birden fazla ülkede kamu kurumlarının internet siteleri veya dijital hizmetleri geçici olarak devre dışı bırakıldı.
Almanya: Federal bilişim hizmet sağlayıcısı ITZBund, bazı internet sitelerini önleyici tedbir olarak kapattı. Yetkililer, açıklamanın yapıldığı sırada bilinen bir güvenlik ihlalinin bulunmadığını bildirdi.
Fransa: İçişleri Bakanlığı, güvenlik güncellemeleri tamamlanana kadar valiliklere ait internet sitelerini geçici olarak erişime kapattı.
Belçika: Dışişleri Bakanlığı bazı internet sitelerini geçici süreyle devre dışı bıraktı. Ülkenin siber güvenlik merkezi, o aşamada Belçika'daki sitelere yönelik doğrulanmış bir saldırı kaydetmediğini açıkladı.
Hollanda: Ulusal Siber Güvenlik Merkezi'nin yanı sıra Rotterdam Limanı, devlet portalı Overheid.nl, ulusal futbol federasyonu KNVB, siyasi partilerin internet siteleri ve bazı hastanelerin dijital hizmetleri önlem kapsamında erişime kapatıldı.
Finlandiya: Devlet bilişim hizmetleri sağlayıcısı Valtori, kamuya açık devlet internet hizmetlerini geçici olarak devre dışı bıraktı. Kurum, kararın önleyici amaç taşıdığını ve o sırada herhangi bir saldırı girişiminin tespit edilmediğini belirtti.
Danimarka: Belediyelere bilişim hizmetleri sağlayan Kombit, ulusal okul iletişim platformunun da aralarında bulunduğu bazı hizmetleri geçici olarak kapattı.
Çekya: Hükümetin internet sitesinin güvenlik tedbirleri kapsamında geçici olarak erişime kapatıldığı bildirildi.
Avustralya: Ülkenin siber güvenlik kurumu bünyesindeki internet sitesinin etkilendiği, bazı kamu sitelerinin de güvenlik güncellemeleri sırasında geçici olarak kapatıldığı açıklandı.
JAPONYA, ÇİN VE GÜNEY KORE'DE ÖNLEMLER ARTIRILDI
Siber güvenlik alarmı Avrupa ile sınırlı kalmadı. Reuters'ın 22 Ekim tarihli haberine göre, Asya'daki hükümetler ve şirketler de güvenlik açıklarına karşı acil önlemler almaya başladı.
Japonya'da Mitsubishi UFJ Financial Group bazı internet hizmetlerini geçici olarak askıya aldı. Japonya Maliye Bakanlığı da bazı internet hizmetlerine kısıtlama getirdi.
Çin Sanayi ve Bilgi Teknolojileri Bakanlığı, kuruluşlara PHP sistemlerini kontrol etmeleri, güvenli sürümlere geçmeleri ve siber güvenlik izleme faaliyetlerini güçlendirmeleri çağrısında bulundu.
Güney Kore, siber güvenlik alarm seviyesini yükselterek acil müdahale tedbirlerini devreye aldı. Birleşik Krallık ve ABD'deki siber güvenlik kuruluşları da PHP kullanan kurumlara sistemlerini kontrol etmeleri, güncellemeleri uygulamaları ve gerekli durumlarda riskli sistemleri geçici olarak erişime kapatmaları yönünde uyarılar yayımladı.
MİLYONLARCA SALDIRI GİRİŞİMİ BİLDİRİLDİ
Bulut güvenliği şirketi Cloudflare'ın Üst Yöneticisi Matthew Prince, güvenlik açıklarının duyurulmasının ardından istismar girişimlerinde hızlı bir artış yaşandığını bildirdi. Şirketin gözlemlerine ilişkin açıklamada, girişimlerin kısa süre içerisinde binlerden yüz binlere, ardından milyonlar seviyesine ulaştığı belirtildi.
Reuters'ın aktardığı diğer bilgilere göre Amazon'un güvenlik ekibi, açıklar kamuoyuna duyurulmadan önce de bir tuzak sisteminde olası istismar girişimi tespit etti. Şirket, bu girişimlerin gerçek internet sitelerinde başarılı olup olmadığının o aşamada kesinleşmediğini bildirdi.
PHP GÜVENLİK AÇIĞI NEDEN BU KADAR ÖNEMLİ?
PHP, internet sitelerinin sunucu tarafında çalışmasını sağlayan ve yaygın olarak kullanılan bir programlama dili. WordPress, Drupal, Joomla ve Magento gibi çok sayıda platform PHP altyapısından yararlanıyor.
Söz konusu güvenlik açıkları, etkilenen sistemlerde saldırganların kimlik doğrulaması yapmadan uzaktan kod çalıştırmasına olanak tanıyabilir. Bu durum, sistemlerin yapılandırmasına ve uygulamaların sahip olduğu yetkilere bağlı olarak verilerin gizliliğini, sistem bütünlüğünü ve dijital hizmetlerin sürekliliğini tehlikeye atabilir.
GÜVENLİK AÇIKLARI BU KODLARLA TAKİP EDİLİYOR
Söz konusu açıklar, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla izleniyor. PHP ekibi, 21 Ekim'de güvenlik açıklarını gidermeye yönelik PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini yayımladı.
 Dünyayı Alarma Geçiren Siber Açık! Türkiye’den Açıklama Geldi!
 Microsoft ve Japonya’dan Dev Operasyon! 1 Milyar Dolandırıcılık Mesajı Engellendi!
"Milyonlarca saldırı girişimi! 10 ülkede devlet siteleri kapatıldı!" haberi, 22 Ekim 2026 tarihinde yazılmıştır. 22 Ekim 2026 tarihinde de güncellenmiştir.


YORUM YAZ
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.