
Dünyayı Alarma Geçiren Siber Açık! Türkiye’den Açıklama Geldi!
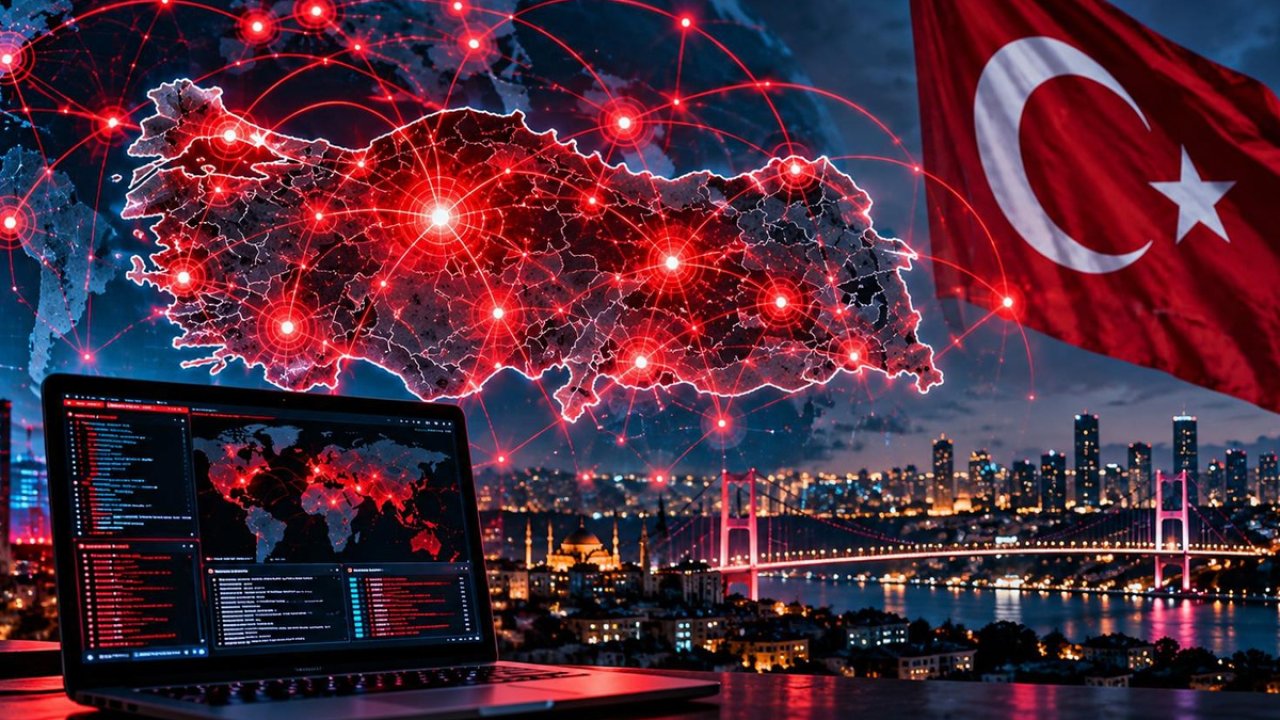
Dünya genelinde milyonlarca internet sitesinin altyapısında kullanılan PHP yazılımında tespit edilen iki kritik güvenlik açığı, siber güvenlik alanında alarma neden oldu. Avrupa’da çok sayıda kamu kurumunun internet sitesi tedbir amacıyla erişime kapatılırken, Cumhurbaşkanlığı Siber Güvenlik Başkanlığı Türkiye genelinde güvenlik taramaları başlattı...
Dünya genelinde internet siteleri ve kurumsal uygulamalarda yaygın olarak kullanılan PHP yazılım altyapısında ortaya çıkan iki kritik güvenlik açığı, uluslararası çapta endişeye yol açtı. Açıkların duyurulmasının ardından bazı ülkelerde kamu kurumlarının internet siteleri önlem amacıyla erişime kapatılırken, Türkiye’de de olası risklere karşı önleyici çalışmalar başlatıldı.
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP altyapısındaki güvenlik açıklarına yönelik ulusal çapta tarama ve koordinasyon çalışmalarının sürdüğünü açıkladı. Başkanlık, alınan önlemlerle olası saldırıların etkilerinin sınırlandırılmasının ve dijital altyapının korunmasının hedeflendiğini bildirdi.
Yapılan açıklamada, “Kamu hizmetlerinde herhangi bir aksama yaşanmıyor” ifadeleri kullanıldı. Kamu kurumları ve ilgili kuruluşların sistemlerinin korunması amacıyla çalışmaların devam ettiği vurgulandı.
TÜRKİYE GENELİNDE GÜVENLİK TARAMASI BAŞLATILDI
Siber Güvenlik Başkanlığı, söz konusu açıkların oluşturabileceği riskleri erken aşamada belirlemek ve olası etkileri azaltmak amacıyla Türkiye genelinde güvenlik taramaları başlattı. Siber Olaylara Müdahale Ekipleri (SOME) aracılığıyla kurum ve kuruluşlara acil güvenlik duyuruları iletildi.
İlgili kurumların kullandıkları PHP sürümlerini kontrol etmeleri, gerekli güvenlik güncellemelerini gecikmeden uygulamaları istendi. Çalışmaların temel amacı, saldırganların yararlanabileceği sistemleri önceden tespit ederek olası siber saldırıların önüne geçmek.
AÇIKLAR ŞİFRE OLMADAN UZAKTAN KOD ÇALIŞTIRMAYA İMKÂN VEREBİLİYOR
“PHP2Shell” adı verilen güvenlik açıkları, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla takip ediliyor. Her iki açık da uluslararası güvenlik derecelendirme sistemi CVSS üzerinden 10 üzerinden 9,2 puan aldı.
Güvenlik uzmanlarına göre bu zafiyetler, belirli koşullar altında saldırganların kullanıcı adı veya şifreye ihtiyaç duymadan uzaktan zararlı kod çalıştırmasına imkân tanıyabiliyor. Özel olarak hazırlanmış internet istekleriyle gerçekleştirilebilecek saldırılar, savunmasız sunucularda yetkisiz işlemlere yol açabiliyor.
Başarılı bir saldırı sonucunda hassas bilgilerin açığa çıkması, sunucular üzerinde yetkisiz işlemler yapılması veya internet hizmetlerinin aksaması mümkün olabiliyor. Güvenlik açığının PHP yazılımının temel bileşenleriyle ilişkili olması nedeniyle risk, yalnızca belirli bir internet sitesiyle sınırlı kalmıyor; savunmasız PHP sürümlerini kullanan farklı uygulamaları da kapsıyor.
WORDPRESS, DRUPAL VE JOOMLA KULLANAN SİTELER DE ETKİLENEBİLİR
Güvenlik uyarılarında, PHP altyapısından yararlanan WordPress, Drupal ve Joomla gibi yaygın içerik yönetim sistemlerine de dikkat çekildi. Araştırmacılar, güvenlik açıklarının PHP kullanan uygulamalarda istismar edilebildiğini gösteren teknik çalışmalar gerçekleştirdi.
Ancak bu durum, söz konusu platformları kullanan bütün internet sitelerinin ele geçirildiği anlamına gelmiyor. Riskin boyutu, sunucuda kullanılan PHP sürümüne, yapılandırmaya ve güvenlik güncellemelerinin uygulanıp uygulanmadığına göre değişiyor.
Uzmanlar, yalnızca internet sitesinin eklentilerini veya içerik yönetim sistemini güncellemenin yeterli olmayabileceğini belirtiyor. Sunucuda çalışan PHP yazılımının da güvenli bir sürüme yükseltilmesi gerekiyor.
AMAZON VE CLOUDFLARE’DA SALDIRI GİRİŞİMLERİ TESPİT EDİLDİ
Güvenlik açıklarının gündeme gelmesinin ardından dünya genelinde olası saldırı girişimleri de yakından takip edilmeye başlandı. Aktarılan bilgilere göre Amazon, 17 Ekim'de saldırı girişimleri kaydetti. Cloudflare'ın da PHP açıklarıyla bağlantılı saldırı trafiği tespit ettiği belirtildi.
Bununla birlikte, saldırı girişimlerinin görülmesi bu şirketlerin sistemlerinin ele geçirildiği anlamına gelmiyor. Söz konusu girişimler sonucunda başarılı bir sızma yaşandığına ilişkin doğrulanmış bir bilgi bulunmuyor.
Güvenlik araştırmacıları, iki kritik açık için saldırı yöntemlerinin teknik olarak gösterilmiş olmasının savunmasız sistemlerin hızla güncellenmesini daha da önemli hale getirdiğine dikkat çekiyor.
GÜVENLİK AÇIKLARINI KAPATAN YENİ PHP SÜRÜMLERİ YAYIMLANDI
PHP geliştiricileri, 21 Ekim'de iki kritik güvenlik açığını gideren yeni sürümleri kullanıma sundu. Açıkların kapatıldığı sürümler PHP 8.2.35, PHP 8.3.36, PHP 8.4.27 ve PHP 8.5.12 olarak açıklandı.
PHP'nin resmî güvenlik duyurusunda, internet üzerinden erişilebilen PHP sistemlerinin güncellenmesi gerektiği vurgulandı. Özellikle Apache mod_php altyapısında riskin daha yüksek olduğu belirtilirken PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed kullanan sistemlerin de güvenlik açıklarından etkilenebileceği bildirildi.
PHP 8.1 ve daha eski sürümlerin resmî destek süresinin sona ermiş olması nedeniyle bu sürümleri kullanan sistemlerin desteklenen güncel sürümlere geçirilmesi gerekiyor.
KAMU KURUMLARI VE ÖZEL SEKTÖRE ACİL GÜNCELLEME ÇAĞRISI
Siber Güvenlik Başkanlığı, riskleri azaltmak amacıyla kamu kurumlarına, kritik altyapı işletmecilerine ve özel sektör kuruluşlarına acil bildirimler gönderdi. Kurumların internete açık sistemlerini kontrol etmeleri, güvenlik güncellemelerini uygulamaları ve ihtiyaç duyulmayan dış erişimleri sınırlandırmaları istendi.
Özellikle yönetim panelleri ve kritik servislere erişimin yalnızca yetkili kullanıcılar ve sistemlerle sınırlandırılması, güvenlik duvarı kurallarının gözden geçirilmesi ve gerektiğinde ek koruma tedbirlerinin devreye alınması önem taşıyor.
Başkanlık, Türkiye'nin dijital altyapısının güvenliği ve kritik hizmetlerin kesintisiz sürdürülebilmesi amacıyla ilgili kurumlarla koordinasyon içinde çalışmaların devam ettiğini bildirdi.
VATANDAŞLARIN KİŞİSEL VERİLERİ TEHLİKEDE Mİ?
PHP2Shell açıkları öncelikle internet sitelerinin ve uygulamaların sunucu altyapılarını ilgilendiriyor. Bu nedenle riskin doğrudan muhatapları, PHP kullanan sistemleri işleten kurumlar, şirketler ve internet sitesi yöneticileri olarak öne çıkıyor.
Bununla birlikte, başarılı bir siber saldırı durumunda söz konusu sistemlerde saklanan kullanıcı bilgilerinin güvenliği de tehlikeye girebilir. Ancak güvenlik açığının tespit edilmiş olması, vatandaşların kişisel bilgilerinin çalındığını veya Türkiye'deki kamu sistemlerine sızıldığını göstermiyor.
Siber Güvenlik Başkanlığının açıklamasında, Türkiye genelinde gerçekleşmiş bir veri sızıntısı ya da kamu sistemlerinin ele geçirildiğine ilişkin bir bilgi paylaşılmadı. Yetkililer, ulusal tarama ve koordinasyon çalışmalarını sürdürerek olası tehditlerin erken tespit edilmesini, saldırıların etkilerinin sınırlandırılmasını ve kritik dijital hizmetlerin devamlılığının korunmasını hedefliyor.
"Dünyayı Alarma Geçiren Siber Açık! Türkiye’den Açıklama Geldi!" haberi, 22 Ekim 2026 tarihinde yazılmıştır. 22 Ekim 2026 tarihinde de güncellenmiştir.


YORUM YAZ
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.